

Cuando empecé en el mundo de la seguridad informática, lo que más me interesaba era poder aprender como entrar en las redes de las empresas para poder descubrir sus debilidades, y como poder comprometerlas para después poder poner solución. Con el paso del tiempo me surgió la intriga por ver como operan realmente los atacantes, los cibercriminales de verdad.
Para eso, decidí probar una de las herramientas más interesantes en ciberseguridad: un honeypot.
Un honeypot es un sistema diseñado para atraer a atacantes y registrar sus acciones sin poner en riesgo infraestructuras críticas. Su objetivo es aprender cómo operan los ciberdelincuentes, analizar técnicas de ataque y fortalecer la seguridad de sistemas reales.
Existen distintos tipos de honeypots, pero el que decidí probar fue un honeypot de SSH, ya que los intentos de acceso a servidores a través de este protocolo son extremadamente comunes.
Configurando un Honeypot con Cowrie
Para mi experimento, elegí Cowrie, un honeypot que simula un servidor SSH real. Esta herramienta permite registrar intentos de acceso, capturar comandos ejecutados por los atacantes y hasta analizar qué archivos intentan descargar.
Dejé el puerto 2222 corriendo el servicio SSH expuesto donde los cibercriminales realizarían estos intentos de intrusión. El típico donde corre SSH es el 22, pero para hacerlo más realista, usé el 2222, el 22 es muy típico y fácil de identificar, lo que sería muy evidente para los atacantes.
Se pueden conectar por SSH con todo tipo de nombres de usuario y contraseña, para poner fácil la intrusión y así capturar los comandos que realizan una vez dentro del servidor.
Pasos que realicé:
- Configuré un VPS aislado para no comprometer mi infraestructura.
- Instalé Cowrie siguiendo la documentación oficial de github.
- Lo configuré para escuchar en el puerto 2222.
Después de ponerlo en marcha, solo quedaba esperar… y no tuve que esperar mucho. Apenas unas horas después de exponer el servidor, ya tenía cientos de intentos de acceso.
A destacar:
1. Ataques de fuerza bruta
Los atacantes intentaron acceder usando combinaciones de usuario y contraseña como: admin/admin, root/root, user/123456, …
¡Recibí más de 5.000 intentos de acceso en 24 horas!
2. Comandos usados por los atacantes
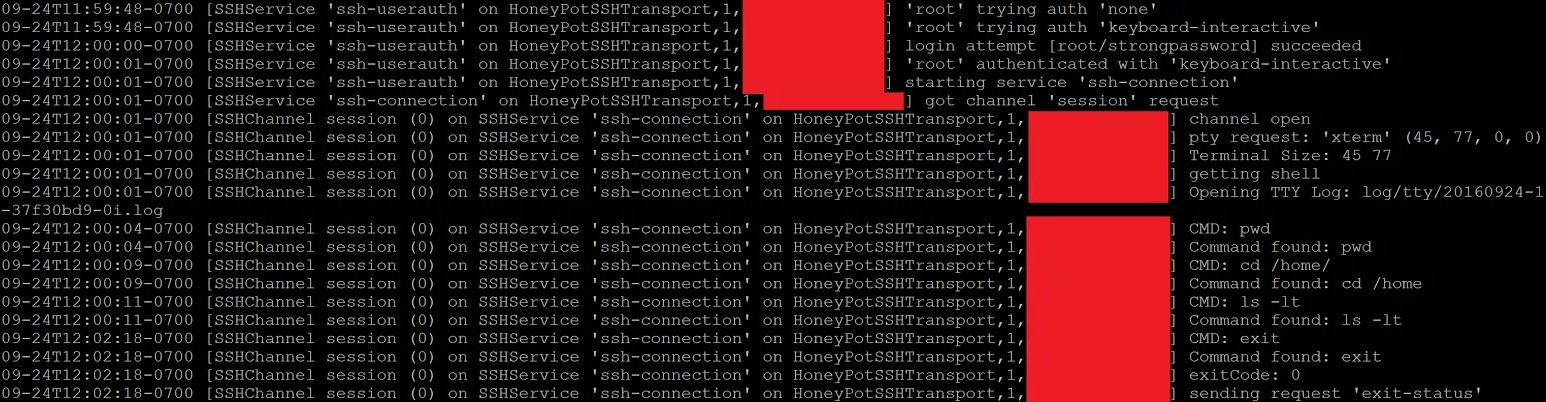
Una vez que “entraban” al honeypot (sin saber que era falso), muchos atacantes seguían el mismo patrón:
- Establecían una TTY, para obtener una shell interactiva.
- Ejecutaban whoami y uname -a para identificar el sistema.
- Listaban archivos con ls y cat para buscar credenciales o datos sensibles.
- Intentaban descargar y ejecutar scripts maliciosos.
3. Intentos de persistencia
Algunos atacantes intentaron:
- Crear nuevos usuarios con adduser para mantener el acceso.
- Modificar claves SSH para entrar sin necesidad de contraseñas.
- Borrar registros (history -c) para no dejar rastro de su actividad.
4. Origen de los ataques
Analizando las direcciones IP, noté que los intentos de acceso venían de todo el mundo, pero especialmente de:
- China y Rusia, con la mayor cantidad de intentos automatizados.
- Estados Unidos y Europa, probablemente servidores comprometidos usados como proxys.
- Algunos países de Latinoamérica, aunque en menor cantidad.
Conclusión de esta publicación:
Esta experiencia demuestra que la seguridad no es opcional, sino una necesidad constante. Un servidor expuesto, incluso sin datos sensibles, se convierte en un blanco inmediato para atacantes automatizados. La cantidad de intentos de acceso y las tácticas observadas confirman que nadie está fuera del radar.
Es crucial adoptar buenas prácticas de seguridad: usar contraseñas fuertes, monitorizar eventos de los endpoints y restringir accesos innecesarios. No se trata de si seremos atacados, sino de cuán preparados estamos para resistirlo.
La ciberseguridad empieza con la prevención. ¿Estás seguro de que tu infraestructura está protegida?

Iker Berbel
Consultor IT & Cibersecurity


