Vulnerabilidades en Veeam Management Pack para Microsoft System Center
Crítica
Veeam corrige 3 vulnerabilidades, una crítica, en Management Pack para System Center. Sin parche para la versión 9: consulta cómo migrar a la 13.1.


Veeam corrige 3 vulnerabilidades, una crítica, en Management Pack para System Center. Sin parche para la versión 9: consulta cómo migrar a la 13.1.
Nuevo ciberataque a las neveras de supermercados en 7 países europeos. Qué ha pasado, el vínculo con Danfoss y hacia dónde va la ciberseguridad OT.
PHP2Shell, GitLab, LiteLLM y la IA en los ataques: repasamos el Black October de 2026, qué debe revisar tu empresa y cómo evolucionará la ciberseguridad.
Binance pierde 6.300 M$ por un portátil comprometido y Polymarket cae por un script de terceros. Qué pasó y cómo proteger tu empresa de ataques similares.
Vulnerabilidad crítica en TCP del kernel Linux permite ejecución remota como root. Estado de parches en Ubuntu, Debian y RHEL, y cómo protegerte.
Veeam corrige 4 vulnerabilidades, una crítica, en Backup & Replication 13 y Agent for Linux. Consulta las versiones afectadas y cómo actualizar ya.
Google corrige 52 fallos de seguridad en Chrome, 4 de ellos críticos. Comprueba si tu versión es segura y cómo actualizar el navegador en tu empresa.

Los anuncios fraudulentos aparecen en redes sociales, buscadores y apps de confianza. Te contamos cómo reconocerlos y qué hacer si ya has caído.
PHP2Shell: vulnerabilidades críticas en PHP permiten ejecución remota de código. Versiones afectadas, parches y cómo proteger tu servidor.
Ejecución remota de código sin autenticación en AnyDesk para Linux (CVE-2026-109390, “AnyPwn”)
Documental sobre cómo agentes de IA autónomos atacaron Hugging Face. Te contamos qué nos enseña sobre el futuro de la ciberseguridad.
Un implante oculto en carteras Ledger robaba la frase de recuperación y la enviaba por red móvil. Ledger ha retirado sus carteras en siete mercados asiáticos.
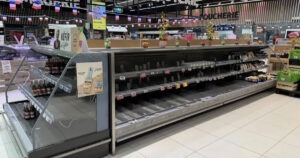
Un ciberataque descongela las neveras de hasta 350 supermercados franceses a través de controladores Danfoss. Qué pasó y cómo proteger tus equipos OT.

Vulnerabilidad Elementor 4.3.0 y 4.3.1 permite crear cuentas de administrador en WordPress mediante CSRF. Actualiza ya a la versión 4.3.2.
El 30% de los fraudes a empresas empiezan con una suplantación. Protege tu pyme del factor humano con 6 medidas y un plan de 3 meses.
Las Security Defaults de Microsoft 365 bloquean el 99% de los ataques y son gratuitas. Descubre qué hacen y cómo activarlas.


