

Aquesta setmana es compleix el primer aniversari del descobriment de la vulnerabilitat Log4j/Log4Shell, vulnerabilitat de disseny de proporcions catastròfiques que afecta la biblioteca de registre de Java.
Doncs malgrat haver passat un any des de l'incident, el nombre de descàrregues de versions vulnerables de Log4j continua sent elevat, ja que s'ha calculat al voltant del 30-40% de totes les descàrregues són per a la versió exposada.
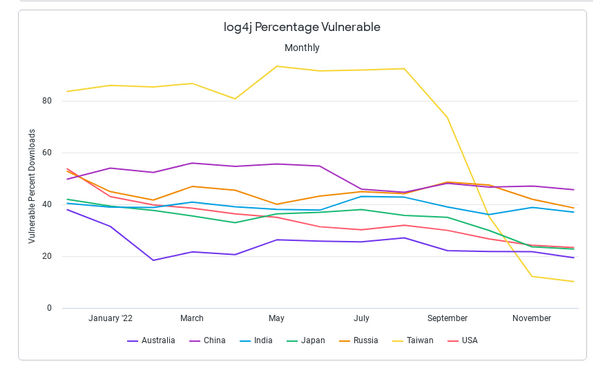
Moltes organitzacions continuen sent vulnerables tot i que les versions aplicades aviat van estar disponibles.
Per als que desconeixen de la vulnerabilitat, han de saber que és notable perquè l'atac es pot fer en aplicacions Java que registren valors obtinguts de fonts externes, per exemple, en mostrar valors problemàtics en missatges d'error.
La vulnerabilitat de Log4j CVE-2021-44228 va ser una crida datenció per a totes les organitzacions i va ser un moment que a molts professionals de la seguretat els agradaria oblidar. No obstant això, amb l'ús generalitzat de Log4j i una xarxa cada vegada més gran de servidors interns i de tercers per a pegats, la vulnerabilitat se sentirà durant molt de temps.
S'observa que gairebé tots els projectes que utilitzen frameworks com Apache Struts, Apache Solr, Apache Druid o Apache Flink es veuen afectats, inclosos Steam, Apple iCloud, clients i servidors de Minecraft.
Sonatype ha produït un centre de recursos per mostrar l'estat actual de la vulnerabilitat, així com una eina per ajudar les empreses a escanejar el codi font obert per veure si està afectat.
El tauler mostra el percentatge de descàrregues de Log4j que segueixen sent vulnerables (actualment al voltant del 34 % des del desembre passat). També mostra les parts del món que han vist el percentatge més alt de baixades vulnerables.
Les organitzacions necessiten una millor visibilitat de cada component utilitzat a les seves cadenes de subministrament de programari. Aquesta és la raó per la qual les solucions danàlisi de composició de programari de qualitat són tan importants avui dia, ja que el món contempla la utilitat dels SBOM en el futur.
La política de programari del Regne Unit i Europa hauria d'exigir als consumidors comercials de programari lliure que puguin dur a terme l'equivalent a una retirada específica, tal com esperem els fabricants de béns físics com la indústria automotriu. La visibilitat general atorgarà beneficis addicionals a les organitzacions, com la capacitat de prendre decisions.
A mesura que avancem va quedar clar que els hackers continuarien explotant la vulnerabilitat. Al febrer, els hackers patrocinats per l'estat iranià van utilitzar la falla per ingressar a una xarxa del govern dels EUA, extreure criptomonedes il·legalment, robar credencials i canviar contrasenyes. Després, a l'octubre, un grup associat amb el govern xinès va utilitzar la vulnerabilitat per llançar atacs contra diversos objectius, inclòs un país de l'Orient Mitjà i un fabricant de productes electrònics.
La vulnerabilitat Log4j continua afectant les empreses actualment.
Ocupa constantment el primer o segon lloc en els informes d'amenaces de diferents consultores de ciberseguretat, cosa que afecta el 41 % de les organitzacions a tot el món a partir de l'octubre del 2022.


