
Chrome corrige 4 vulnerabilidades críticas: actualiza ya

Crítica Alerta 5

Tabla de contenidos

¿Qué ha pasado?

Google ha publicado el 27 de octubre una actualización de seguridad del canal estable de Chrome que corrige 52 vulnerabilidades: 4 críticas, 46 de gravedad alta y 2 de gravedad media. Los fallos afectan a varios componentes del navegador, como FileSystem, FileAPI, Skia y Layout.

Las cuatro vulnerabilidades críticas son:

  • CVE-2026-118306: corrupción de memoria en FileSystem.
  • CVE-2026-118331: validación inadecuada de entradas en FileAPI.
  • CVE-2026-118348: validación inadecuada de entradas en Skia.
  • CVE-2026-118344: uso de memoria tras su liberación (use-after-free) en Layout.

Como es habitual, Google mantiene restringidos los detalles técnicos hasta que la mayoría de usuarios haya actualizado. Por ahora no consta que ninguna de ellas se esté explotando activamente, pero este tipo de fallos de memoria se suelen aprovechar para ejecutar código malicioso al visitar una web manipulada.

Un dato destacable: varias de las vulnerabilidades críticas las ha descubierto un investigador de Anthropic con la ayuda de Claude, su modelo de IA. La IA acelera la búsqueda de fallos, tanto para quien los corrige como para quien quiere explotarlos, así que el tiempo entre la publicación de un parche y los primeros ataques tiende a reducirse.

¿A quién afecta?

A todos los equipos con Google Chrome en Windows, macOS y Linux con una versión anterior a la corregida.

Versiones corregidas

PlataformaVersión segura
Windows y macOS156.0.8078.73 / .74 o superior
Linux156.0.8078.73 o superior

¿Qué hay que hacer?

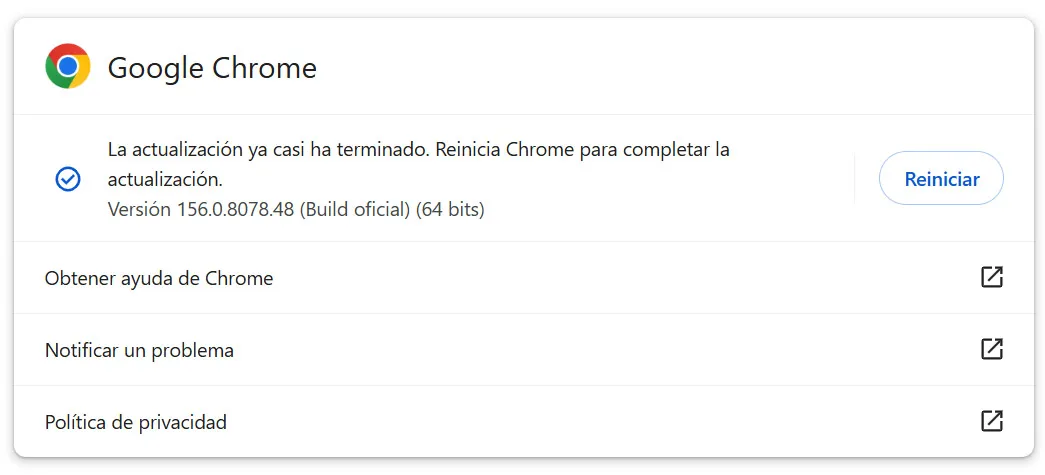
  1. Actualizar Chrome cuanto antes. Menú ⋮ → Ayuda → Información de Google Chrome (o escribir chrome://settings/help en la barra de direcciones). El navegador buscará e instalará la actualización.
  2. Reiniciar el navegador. La corrección no se aplica hasta pulsar «Reiniciar». Muchos usuarios dejan Chrome abierto durante días y siguen expuestos aunque la actualización ya se haya descargado.
  3. En entornos corporativos: forzar la actualización desde la consola de gestión (GPO, Intune, Google Admin o la herramienta de despliegue que uséis) y revisar el inventario para localizar equipos con versiones antiguas. La actualización automática puede tardar varios días en llegar a todos los equipos.
  4. Vigilar otros navegadores basados en Chromium (Microsoft Edge, Brave, Opera, Vivaldi…). Suelen compartir componentes con Chrome, así que conviene aplicar sus actualizaciones en cuanto las publiquen.

Si necesitas ayuda para comprobar las versiones de Chrome en los equipos de tu empresa o para forzar la actualización, contacta con el equipo de Infordisa y te ayudamos.

Fuentes: Google Chrome Releases

Ayuda a estar seguro y comparte esta alerta de seguridad:

Calendario de la Ciberseguridad /26

LIVE WEBINAR | 1/2/2024

Cómo proteger tu Active Directory de ataques Ransomware con Tenable

Servicio de avisos

Recibe las alertas de seguridad más importantes a tu email
INFORDISA / Security Operations Center
Resumen de privacidad

Esta web utiliza cookies para que podamos ofrecerte la mejor experiencia de usuario posible. La información de las cookies se almacena en tu navegador y realiza funciones tales como reconocerte cuando vuelves a nuestra web o ayudar a nuestro equipo a comprender qué secciones de la web encuentras más interesantes y útiles.