
Taula de continguts
Què ha passat?
Google ha publicat el 27 doctubre una actualització de seguretat del canal estable de Chrome que corregeix 52 vulnerabilitats: 4 crítiques, 46 de gravetat alta i 2 de gravetat mitjana. Les fallades afecten diversos components del navegador, com FileSystem, FileAPI, Skia i Layout.
Les quatre vulnerabilitats crítiques són:
- CVE-2026-118306: corrupció de memòria a FileSystem.
- CVE-2026-118331: validació inadequada d'entrades a FileAPI.
- CVE-2026-118348: validació inadequada d'entrades a Skia.
- CVE-2026-118344: ús de memòria després del seu alliberament (use-after-free) a Layout.
Com és habitual, Google manté restringits els detalls tècnics fins que la majoria dusuaris hagi actualitzat. Ara com ara no consta que cap d'elles s'estigui explotant activament, però aquest tipus de fallades de memòria se solen aprofitar per executar codi maliciós en visitar un web manipulat.
Una dada destacable: diverses de les vulnerabilitats crítiques les ha descobert un investigador d'Anthropic amb l'ajuda de Claude, el model d'IA. La IA accelera la recerca de fallades, tant per a qui les corregeix com per a qui les vol explotar, així que el temps entre la publicació d'un pegat i els primers atacs tendeix a reduir-se.
A qui afecta?
A tots els equips amb Google Chrome a Windows, macOS i Linux amb una versió anterior a la corregida.
Versions corregides
| Plataforma | Versió segura |
|---|---|
| Windows i macOS | 156.0.8078.73 / .74 o superior |
| Linux | 156.0.8078.73 o superior |
Què cal fer?
- Actualitzar Chrome com més aviat millor. Menú ⋮ → Ajuda → Informació de Google Chrome (o escriure
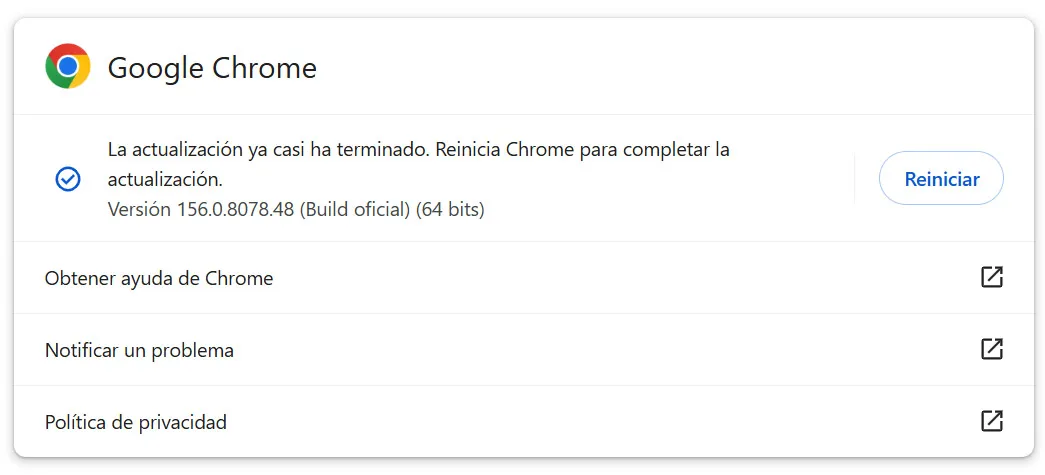
chrome://settings/helpa la barra d'adreces). El navegador cercarà i instal·larà l'actualització. - Reinicieu el navegador. La correcció no s'aplica fins a prémer Reinicia. Molts usuaris deixen Chrome obert durant dies i continuen exposats encara que ja s'hagi descarregat l'actualització.
- En entorns corporatius: forçar l'actualització des de la consola de gestió (GPO, Intune, Google Admin o l'eina de desplegament que feu servir) i revisar l'inventari per localitzar equips amb versions antigues. L'actualització automàtica pot trigar uns quants dies a arribar a tots els equips.
- Vigilar altres navegadors basats en Chromium (Microsoft Edge, Brave, Opera, Vivaldi…). Solen compartir components amb Chrome, així que convé aplicar les seves actualitzacions tan bon punt les publiquin.
Si necessiteu ajuda per comprovar les versions de Chrome als equips de la vostra empresa o per forçar l'actualització, contacteu amb l'equip d'Infordisa i us ajudem.
Fonts: Google Chrome Releases
Altres continguts que et poden intersar:
Vulnerabilitat a Elementor permet crear comptes d'administrador a WordPress
Vulnerabilitat 0-day al V8 de Google Chrome
Vulnerabilitat crítica a WordPress (wp2shell): actualització urgent
Vulnerabilitat 0-day a Adobe Acrobat Reader
Google adverteix d'una greu vulnerabilitat a WhatsApp
Diverses vulnerabilitats crítiques en productes HP