


Tabla de contenidos
El viernes 13, el Outlook que no abre y una gráfica de ciberseguridad que da más miedo que cualquier película de terror.
Hoy es viernes 13. Nos hemos levantado, hemos hecho el café, hemos abierto Outlook… y nada. Ni correos, ni calendario, ni Teams. Y seguro que, durante unos segundos, a todos nos ha pasado lo mismo por la cabeza: ya está, nos han atacado.
No éramos sólo nosotros. Microsoft 365 ha sufrido una caída a nivel mundial que ha afectado a Outlook, Teams, SharePoint, Copilot y otros servicios. Los problemas empezaron el jueves por la tarde (hora europea) y todavía colean esta mañana, tal y como se puede seguir en la página de estado de Microsoft. Microsoft explica que parte importante de sus servidores dejó de responder y que, de momento, no hay indicios de un ciberataque, pero el origen exacto todavía no se ha despejado.
Pero fíjese en el detalle: lo primero que hemos pensado todos ha sido «ataque informático». Y esto no es paranoia, es instinto. Porque el contexto actual de la ciberseguridad invita a pensarlo. Y para explicarlo, queremos enseñarles una gráfica.
Primero, ¿qué es una CVE? (en 30 segundos)
Una CVE (Common Vulnerabilities and Exposures) es, por así decirlo, el DNI de una vulnerabilidad. Cuando alguien descubre un fallo de seguridad en un software o un dispositivo y se hace público, se le asigna un identificador único, del tipo CVE-2026-12345. Así, fabricantes, equipos de seguridad y administradores hablamos todos de la misma cosa cuando decimos «hay que pegar esto».
El catálogo existe desde 1999 y, durante años, creció a un ritmo tranquilo, casi aburrido. Hasta ahora.
La gráfica que nos ha quitado el sueño
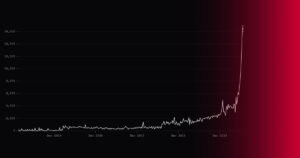
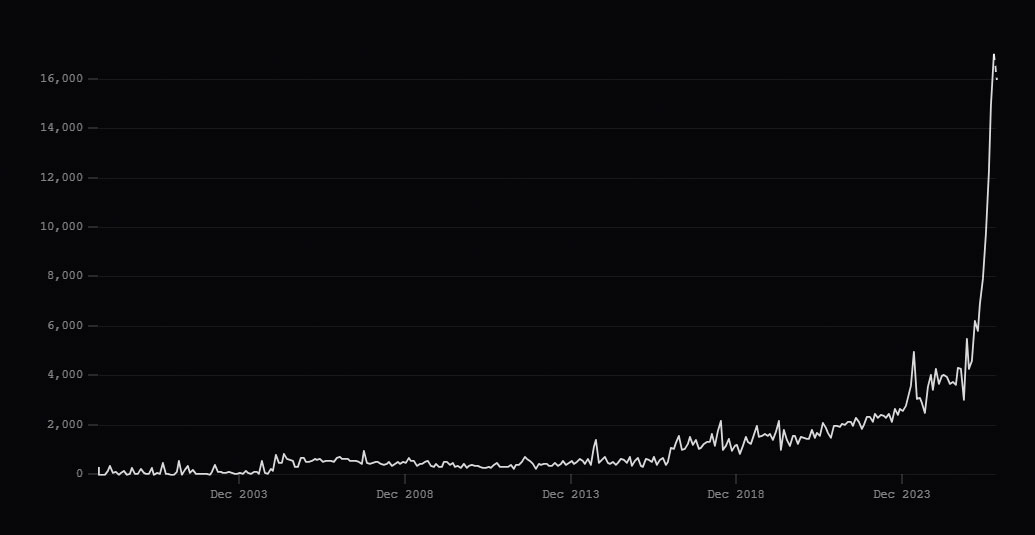
El tracker cve.0xosprey.com cuenta todos los días las CVE publicadas a partir de la lista oficial del programa CVE. Le recomendamos que entre y juegue con los filtros (pruebe la vista de 10 años o la de acumulado). La forma es inconfundible: una línea casi plana durante dos décadas y, de repente, una curva que sube hacia el techo.
Algunas cifras que hemos extraído de sus datos (actualizados a 12 de noviembre):
- 2025 se cerró con unas 48.000 CVE, que ya era récord absoluto (un 20% más que en 2024).
- 2026, a falta de siete semanas para terminar el año, ya suma más de 96.000 CVE. Es decir, el doble que todo el año pasado.
- Mes a mes, la subida es vertiginosa: unas 4.300 en enero, 6.900 en mayo, 9.800 en julio, 14.900 en septiembre… y más de 17.000 en octubre.
- Sólo en octubre de 2026 ya equivale a más de una tercera parte de todo el 2025, y cuadruplica en octubre del año pasado.
Esto no es una curva suave. Es una de esas curvas de carretera de montaña con el cartel de «peligro» y una flecha roja.
Ni los expertos lo veían venir
El FIRST (Forum of Incident Response and Security Teams), la organización internacional que hace las previsiones de referencia en este ámbito, publicó en febrero su informe anual. Ya entonces anunciaba un año histórico: una mediana de unas 59.400 CVE, la primera vez que se superarían las 50.000 en un solo año, y escenarios «realistas» de entre 70.000 y 100.000.
En junio tuvieron que subir la previsión hasta unas 66.000, en buena parte por el impacto de las herramientas de inteligencia artificial capaces de encontrar vulnerabilidades de forma autónoma. Pues bien: la realidad ya les ha pasado delante y nos sitúa en lo alto del rango que parecía más improbable.
Uno de los autores de la previsión, Jerry Gamblin, lo resumía con una acertada metáfora: este 2026 la lluvia no para, y el trabajo ya no es contar gotas, sino saber cuáles harán desbordar el dique.
¿Más CVE significa más ataques? No exactamente
Antes de que nadie entre en pánico, un matiz importante: que haya más vulnerabilidades publicadas no significa que exista el mismo aumento de ataques.
- Según el sistema de predicción de explotación del FIRST (EPSS), sólo en torno a un 5 % de las CVE publicadas se llegan a explotar nunca.
- El catálogo de vulnerabilidades explotadas activamente de la agencia estadounidense CISA (KEV) no ha crecido al mismo ritmo que el total.
- Buena parte de la avalancha se explica porque ahora se vigila mucho más software que antes y porque la IA encuentra errores que habían pasado desapercibidos durante años.
El problema real, pues, es otro: encontrar la aguja en un pajar que cada día es mayor. El propio NIST, que mantiene la base de datos de vulnerabilidades de Estados Unidos, ya ha reconocido que no da abasto y ha empezado a priorizar por niveles de riesgo en lugar de analizarlas todas.
Si los grandes organismos internacionales están desbordados, imagínense el departamento de informática de una pyme, que a menudo es una sola persona (o nadie).
Qué podemos hacer las empresas para mejorar la ciberseguridad (sin morir en el intento)
La buena noticia es que no es necesario perseguir las 96.000 CVE. Hay que centrarse en las que de verdad te afectan:
- Saber qué tienes.
Sin un inventario actualizado de equipos, servidores y software es imposible saber qué vulnerabilidades te tocan. - Priorizar por riesgo, no por volumen.
Emplear indicadores como el catálogo KEV o el EPSS para atacar primero lo que realmente se está explotando. - Aplicar los parches rápidamente y automatizar.
Las actualizaciones ya no pueden dejarse «para cuando tengamos tiempo». - Vigilar de forma continua.
Uno servicio de monitorización y respuesta (SOC) detecta comportamientos extraños antes de que se conviertan en un problema. - Prepararse para el día malo.
Hoy no fue un ataque, pero la sensación de quedarse sin correo es la misma. Copias de seguridad (¡también de Microsoft 365!) y un plan de continuidad marcan la diferencia. - Formar a las personas.
La mayoría de incidentes todavía comienzan con un clic.
La IA lo está cambiando todo
Si algo explica esa curva, es la irrupción de la inteligencia artificial. Estamos viviendo cambios muy importantes: modelos capaces de encontrar en horas vulnerabilidades que antes requerían semanas de trabajo de equipos especializados. Ya hablábamos hace unos meses en el artículo «La IA acelera la ciberdelincuencia a una velocidad jamás vista», y esta gráfica es la prueba más visual.
La misma IA que acelera el descubrimiento de agujeros también nos ayuda a defendernos: a detectar anomalías, priorizar y responder más rápido. La clave es no quedarse atrás en esta carrera.
Así que, este viernes 13, mientras esperamos que Outlook vuelva a funcionar por completo, tal vez sea un buen momento para preguntarnos: ¿mi empresa está preparada para la curva que viene?
Si tienes dudas, ya sabes dónde estamos. Existimos para ayudarle.
Fuentes consultadas: CVE Tracker · Microsoft · ABC News · Infosecurity Magazine · Help Net Security · SecurityBrief · Trend Micro · Infordisa