


Taula de continguts
Divendres 13, l’Outlook que no obre i una gràfica de ciberseguretat que fa més por que qualsevol pel·lícula de terror.
Avui és divendres 13. Ens hem llevat, hem fet el cafè, hem obert l’Outlook… i res. Ni correus, ni calendari, ni Teams. I segur que, durant uns segons, a tots ens ha passat el mateix pel cap: ja està, ens han atacat.
No érem només nosaltres. Microsoft 365 ha patit una caiguda a escala mundial que ha afectat Outlook, Teams, SharePoint, Copilot i altres serveis. Els problemes van començar dijous a la tarda (hora europea) i encara cuegen aquest matí, tal com es pot seguir a la pàgina d’estat de Microsoft. Microsoft explica que una part important dels seus servidors va deixar de respondre i que, de moment, no hi ha indicis d’un ciberatac, però l’origen exacte encara no s’ha aclarit.
Però fixeu-vos en el detall: el primer que hem pensat tots ha estat «atac informàtic». I això no és paranoia, és instint. Perquè el context actual de la ciberseguretat convida a pensar-ho. I per explicar-ho, us volem ensenyar una gràfica.
Primer, què és una CVE? (en 30 segons)
Una CVE (Common Vulnerabilities and Exposures) és, per dir-ho d’alguna manera, el DNI d’una vulnerabilitat. Quan algú descobreix una fallada de seguretat en un programari o un dispositiu i es fa pública, se li assigna un identificador únic, del tipus CVE-2026-12345. Així, fabricants, equips de seguretat i administradors parlem tots de la mateixa cosa quan diem «cal pegar això».
El catàleg existeix des de 1999 i, durant anys, va créixer a un ritme tranquil, gairebé avorrit. Fins ara.
La gràfica que ens ha tret la son
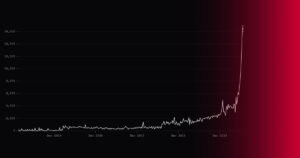
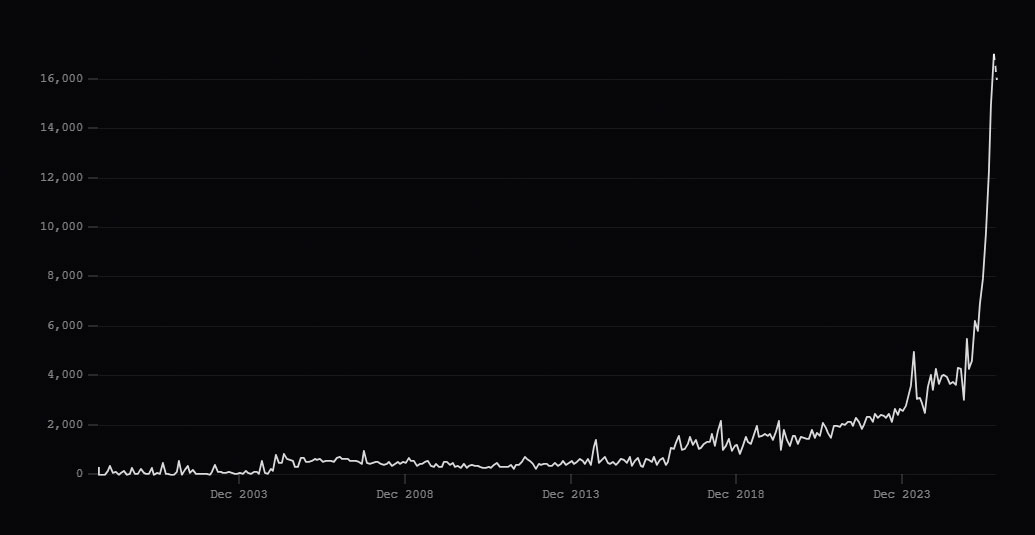
El tracker cve.0xosprey.com compta cada dia les CVE publicades a partir de la llista oficial del programa CVE. Us recomanem que hi entreu i jugueu amb els filtres (proveu la vista de 10 anys o la d’acumulat). La forma és inconfusible: una línia gairebé plana durant dues dècades i, de cop, una corba que s’enfila cap al sostre.
Algunes xifres que hem extret de les seves dades (actualitzades a 12 de novembre):
- 2025 es va tancar amb unes 48.000 CVE, que ja era rècord absolut (un 20 % més que el 2024).
- 2026, a falta de set setmanes per acabar l’any, ja suma més de 96.000 CVE. És a dir, el doble que tot l’any passat.
- Mes a mes, la pujada és vertiginosa: unes 4.300 al gener, 6.900 al maig, 9.800 al juliol, 14.900 al setembre… i més de 17.000 a l’octubre.
- Només l’octubre de 2026 ja equival a més d’una tercera part de tot el 2025, i quadruplica l’octubre de l’any passat.
Això no és una corba suau. És una d’aquelles corbes de carretera de muntanya amb el cartell de «perill» i una fletxa vermella.
Ni els experts ho veien venir
El FIRST (Forum of Incident Response and Security Teams), l’organització internacional que fa les previsions de referència en aquest àmbit, va publicar al febrer el seu informe anual. Ja aleshores anunciava un any històric: una mediana d’unes 59.400 CVE, la primera vegada que se superarien les 50.000 en un sol any, i escenaris «realistes» d’entre 70.000 i 100.000.
Al juny van haver d’apujar la previsió fins a unes 66.000, en bona part per l’impacte de les eines d’intel·ligència artificial capaces de trobar vulnerabilitats de manera autònoma. Doncs bé: la realitat ja els ha passat al davant i ens situa a la part alta del rang que semblava més improbable.
Un dels autors de la previsió, Jerry Gamblin, ho resumia amb una metàfora molt encertada: aquest 2026 la pluja no para, i la feina ja no és comptar gotes, sinó saber quines faran desbordar el dic.
Més CVE vol dir més atacs? No exactament
Abans que ningú entri en pànic, un matís important: que hi hagi més vulnerabilitats publicades no vol dir que hi hagi el mateix augment d’atacs.
- Segons el sistema de predicció d’explotació del FIRST (EPSS), només al voltant d’un 5 % de les CVE publicades s’arriben a explotar mai.
- El catàleg de vulnerabilitats explotades activament de l’agència nord-americana CISA (KEV) no ha crescut al mateix ritme que el total.
- Bona part de l’allau s’explica perquè ara es vigila molt més programari que abans i perquè la IA troba errors que havien passat desapercebuts durant anys.
El problema real, doncs, és un altre: trobar l’agulla en un paller que cada dia és més gran. El mateix NIST, que manté la base de dades de vulnerabilitats dels Estats Units, ja ha reconegut que no dona l’abast i ha començat a prioritzar per nivells de risc en lloc d’analitzar-les totes.
Si els grans organismes internacionals estan desbordats, imagineu-vos el departament d’informàtica d’una pime, que sovint és una sola persona (o ningú).
Què podem fer les empreses per millorar la ciberseguretat (sense morir en l’intent)
La bona notícia és que no cal perseguir les 96.000 CVE. Cal centrar-se en les que de veritat t’afecten:
- Saber què tens.
Sense un inventari actualitzat d’equips, servidors i programari, és impossible saber quines vulnerabilitats et toquen. - Prioritzar per risc, no per volum.
Fer servir indicadors com el catàleg KEV o l’EPSS per atacar primer el que realment s’està explotant. - Aplicar els pegats ràpidament i automatitzar.
Les actualitzacions ja no es poden deixar «per quan tinguem temps». - Vigilar de manera contínua.
Un servei de monitoratge i resposta (SOC) detecta comportaments estranys abans que es converteixin en un problema. - Preparar-se per al dia dolent.
Avui no ha estat un atac, però la sensació de quedar-se sense correu és la mateixa. Còpies de seguretat (també de Microsoft 365!) i un pla de continuïtat marquen la diferència. - Formar les persones.
La majoria d’incidents encara comencen amb un clic.
La IA ho està canviant tot
Si una cosa explica aquesta corba, és la irrupció de la intel·ligència artificial. Estem vivint canvis molt importants: models capaços de trobar en hores vulnerabilitats que abans requerien setmanes de feina d’equips especialitzats. Ja en parlàvem fa uns mesos a l’article «La IA accelera la ciberdelinqüència a una velocitat mai vista», i aquesta gràfica n’és la prova més visual.
La mateixa IA que accelera la descoberta de forats també ens ajuda a defensar-nos: a detectar anomalies, prioritzar i respondre més de pressa. La clau és no quedar-se enrere en aquesta cursa.
Així que, aquest divendres 13, mentre esperem que l’Outlook torni a funcionar del tot, potser és un bon moment per preguntar-nos: la meva empresa està preparada per a la corba que ve?
Si tens dubtes, ja saps on som. Existim per ajudar.
Fonts consultades: CVE Tracker · Microsoft · ABC News · Infosecurity Magazine · Help Net Security · SecurityBrief · Trend Micro · Infordisa